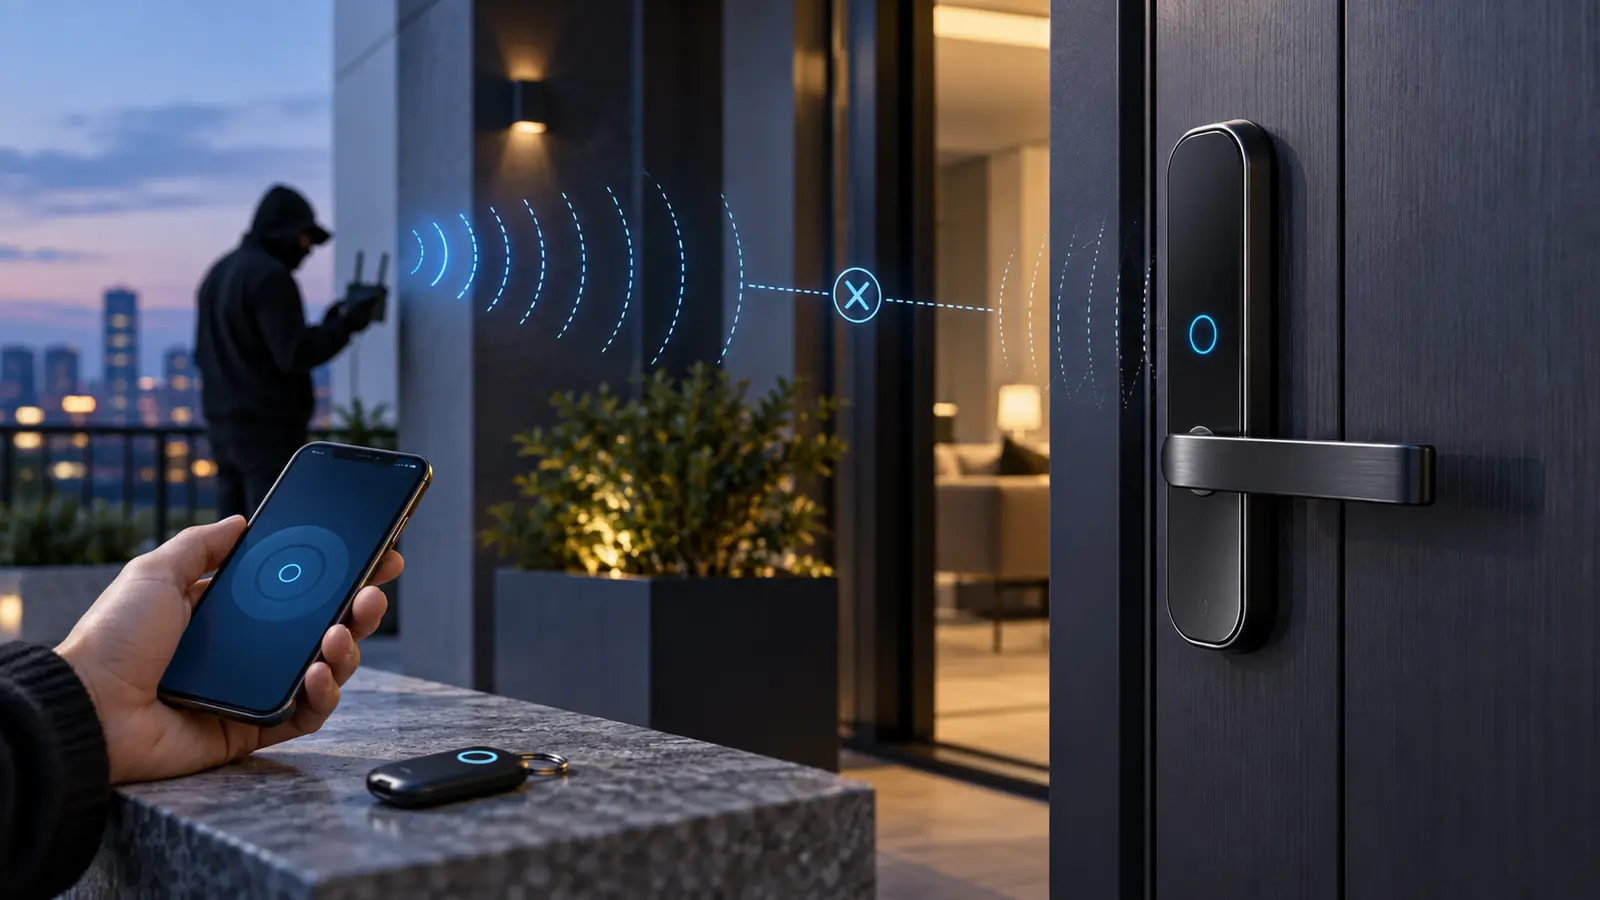
Réponse courte : oui, une ouverture passive mal conçue peut être exposée à un relais radio. Deux appareils placés à distance se transmettent les messages entre la serrure et le téléphone autorisé, de sorte que chacun paraît local. Le risque dépend toutefois du protocole, de l’implémentation et des confirmations exigées : il ne concerne pas identiquement toutes les serrures.
Un échange peut être parfaitement chiffré et pourtant relayé. L’attaquant n’a pas besoin de lire le message s’il peut le transporter assez vite entre deux extrémités.
Qu’est-ce qu’une attaque relais, exactement ?
Lors d’une ouverture de proximité, la serrure détecte un appareil, lance un défi cryptographique et accepte la réponse de la clé numérique. Dans un scénario relais, un premier dispositif se trouve près de la porte et un second près du téléphone. Ils prolongent le canal radio. La serrure parle bien au téléphone légitime, mais elle se trompe sur sa distance.
La serrure ou la passerelle cherche un téléphone autorisé à proximité.
Le signal est transporté entre deux points. Le contenu peut rester illisible pour l’intermédiaire.
Le téléphone légitime répond au défi, convaincu que la serrure est proche.
Si le système confond présence radio et distance physique, il peut autoriser l’ouverture.
Cette description sert à comprendre le modèle de menace, pas à fournir une méthode d’intrusion. La difficulté réelle varie selon la portée, les délais acceptés, la gestion des sessions et les protections du fabricant. Une vulnérabilité démontrée sur un produit ou une voiture ne prouve pas qu’un autre modèle de serrure se comporte de la même manière.
Pourquoi la puissance Bluetooth ne suffit-elle pas ?
Bluetooth Low Energy est efficace pour découvrir un appareil et échanger des données avec peu d’énergie. La puissance reçue, souvent appelée RSSI, peut donner une approximation grossière : un signal fort suggère une proximité. Mais murs, corps, orientation de l’antenne et amplificateurs la perturbent. Elle ne constitue donc pas, seule, une mesure de distance sécurisée.
| Signal | Ce qu’il prouve | Ce qu’il ne prouve pas |
|---|---|---|
| Identité cryptographique | La clé détient un secret valide | Qu’elle est devant la porte |
| RSSI Bluetooth | Une puissance reçue à cet instant | Une distance fiable et infalsifiable |
| Géolocalisation | Le téléphone est entré dans une zone | Qu’il se trouve à un mètre de la serrure |
| Action de l’utilisateur | Une intention au moment demandé | À elle seule l’identité ou la position |
La géofence peut servir de premier filtre : elle évite de réveiller l’ouverture automatique lorsque le propriétaire est loin. À l’échelle d’un immeuble, la précision GPS ne suffit pourtant pas à distinguer le palier, l’appartement ou le trottoir. C’est pourquoi une architecture sérieuse superpose plusieurs signaux.
L’ultra-wideband met-elle fin aux attaques relais ?
L’UWB mesure très finement le temps de trajet d’impulsions radio. Android documente une précision de l’ordre de dix centimètres dans de bonnes conditions pour le ranging entre appareils compatibles. Avec un protocole de distance bounding et des échanges sécurisés, le temps disponible pour relayer les messages devient une donnée contrôlée, bien plus robuste qu’un simple niveau de signal.
Ce n’est pas un talisman. Il faut que le téléphone et la serrure disposent du matériel, que l’authentification des paramètres soit sûre, que le fabricant utilise effectivement la distance dans sa décision et que la mise en œuvre résiste aux cas limites. L’UWB peut aussi être complétée par Bluetooth pour la découverte initiale. Demandez donc « comment la distance est-elle vérifiée ? », pas seulement « UWB est-il inscrit sur la boîte ? ».
Sept protections concrètes à activer ou exiger
- Désactiver l’ouverture passive si elle n’est pas utile : une action dans l’application, sur la montre ou sur le clavier exprime mieux l’intention.
- Exiger une seconde confirmation : biométrie du téléphone, bouton ou geste volontaire pour les situations sensibles.
- Limiter la fenêtre de retour : après avoir quitté puis rejoint la zone, l’ouverture automatique ne doit pas rester armée indéfiniment.
- Activer les alertes : une ouverture inhabituelle doit être visible immédiatement.
- Consulter le journal : heure, méthode et utilisateur aident à repérer une anomalie, sans en faire une preuve parfaite.
- Mettre à jour serrure, application et téléphone : les correctifs comptent autant que le protocole annoncé.
- Conserver une défense mécanique : porte, cylindre, gâche et pose doivent résister ; le numérique ne renforce pas une porte fragile.
Avant toute modification, vérifiez également si la porte est réellement fermée, préparez un plan de secours en cas de panne et choisissez entre serrure adaptable ou remplacement complet.
La grille de choix anti-promesse vague
- L’ouverture de proximité est-elle désactivable indépendamment du contrôle à distance ?
- Le fabricant décrit-il la mesure utilisée : RSSI, UWB, NFC ou action manuelle ?
- Le protocole UWB emploie-t-il une authentification et une mesure de distance sécurisée ?
- Peut-on imposer la biométrie ou une confirmation avant ouverture ?
- Les alertes et le journal identifient-ils la méthode d’accès ?
- Quelle durée de support logiciel et de mises à jour est annoncée ?
- La clé mécanique ou la solution de secours reste-t-elle accessible sans cloud ?
FAQ sur les attaques relais
Une attaque relais casse-t-elle le chiffrement ?
Pas nécessairement. Elle peut transporter un échange chiffré sans le déchiffrer. Le problème n’est alors pas l’identité de la clé, mais la fausse impression qu’elle se trouve à proximité.
Le Bluetooth est-il dangereux pour une serrure ?
Non par nature. Bluetooth peut transporter une authentification forte. Le risque apparaît si le système transforme une détection ou une puissance de signal en preuve suffisante de présence, sans protection complémentaire.
L’UWB garantit-elle une serrure inviolable ?
Non. Elle peut renforcer la mesure de distance, mais ne corrige ni un compte compromis, ni un téléphone déverrouillé, ni une porte faible, ni une mauvaise implémentation. La sécurité reste multicouche.
Faut-il désactiver l’ouverture automatique ?
Si votre modèle n’explique pas clairement comment il vérifie la proximité, la désactivation est une précaution raisonnable. Une ouverture par action volontaire conserve le confort numérique tout en réduisant l’ambiguïté d’intention.
Conclusion
La vraie question n’est pas « la serrure chiffre-t-elle ? », mais « comment prouve-t-elle identité, distance et intention ? ». Une clé numérique bien conçue associe authentification, mesure de proximité robuste, confirmation adaptée et défense mécanique. À défaut d’explication du fabricant, privilégiez une ouverture volontaire.