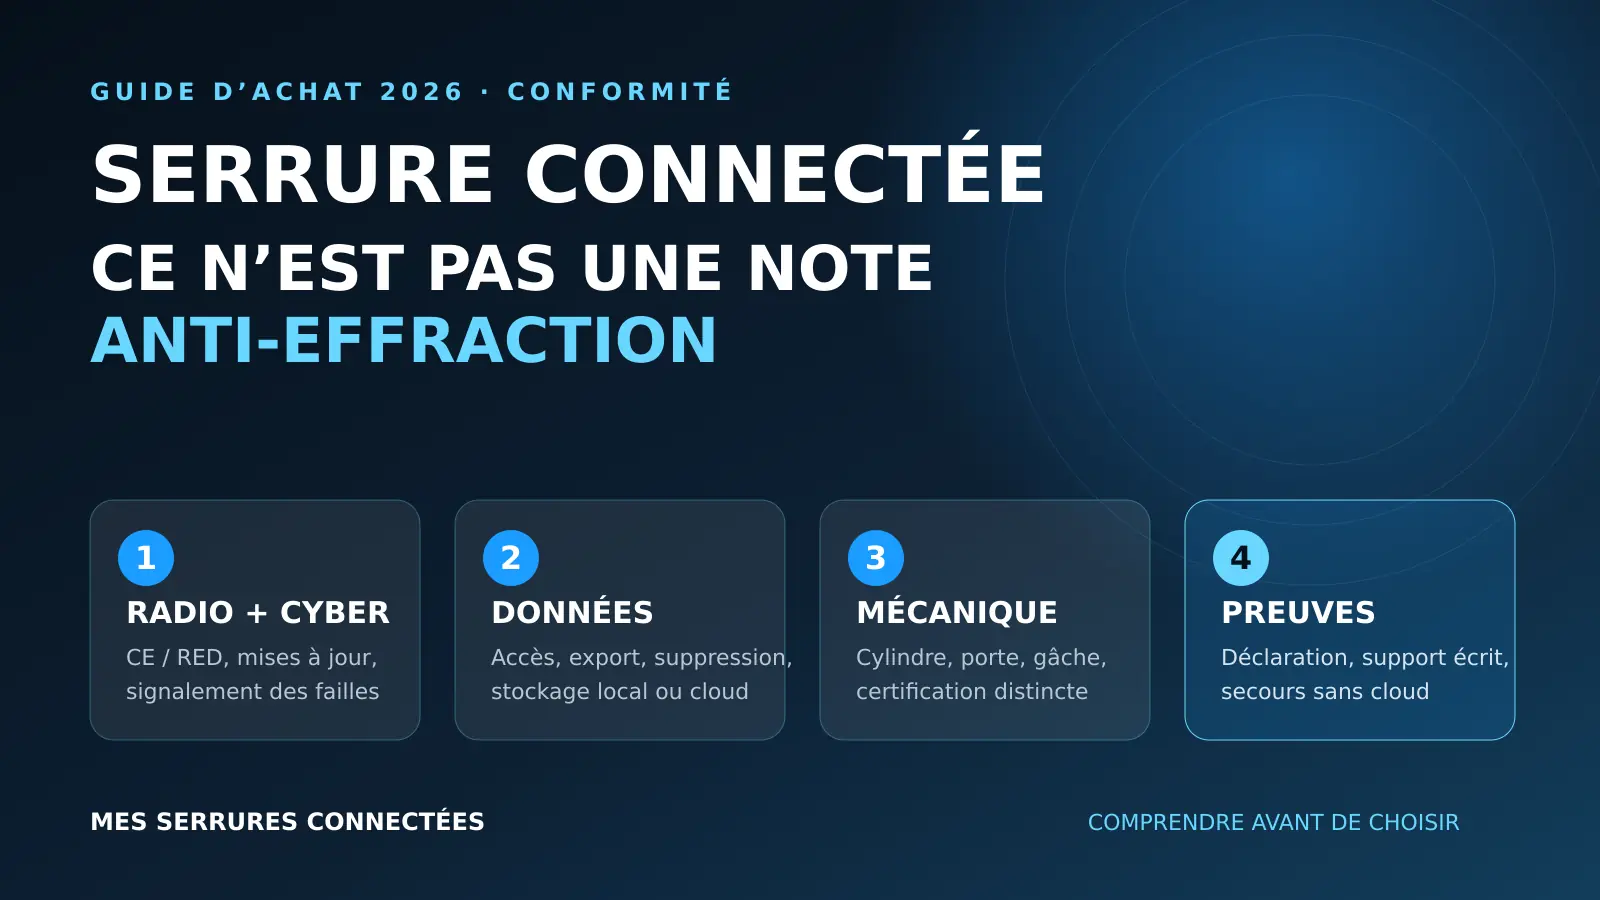
La réponse courte : conformité ne signifie pas inviolabilité
Une serrure connectée marquée CE peut légalement circuler sur le marché européen si le fabricant a évalué sa conformité aux exigences applicables et établi les documents requis. Cela ne veut pas dire qu’elle a reçu une note indépendante contre le crochetage, l’arrachement, le piratage du compte ou une attaque relais.
La bonne question n’est pas « y a-t-il un logo CE ? », mais « quelles exigences, quelles normes, quels essais et quelle durée de support ce fabricant peut-il documenter ? »
En pratique, une serrure cumule plusieurs objets : mécanisme, moteur, module radio, application, compte en ligne et parfois passerelle. Une preuve concernant l’un ne valide pas automatiquement les autres. Notre grille sépare donc quatre niveaux au lieu de réduire la sécurité à un pictogramme.
Que signifie le marquage CE sur une serrure connectée ?
Le marquage CE indique que le fabricant assume la responsabilité de la conformité du produit aux textes européens qui lui sont applicables. Une serrure équipée de Bluetooth, Wi-Fi, Thread, Zigbee ou d’une autre interface radio relève notamment de la directive européenne sur les équipements radio, dite RED. D’autres règles peuvent s’ajouter selon le produit.
Le dossier doit notamment permettre d’identifier le produit, son fabricant, les textes et normes utilisés, et l’évaluation effectuée. Le document le plus utile pour l’acheteur professionnel ou vigilant est la déclaration UE de conformité. Elle vaut davantage qu’une simple photo du logo sur une fiche marketplace.
| Élément | Ce qu’il indique | Ce qu’il ne garantit pas |
|---|---|---|
| Logo CE | Conformité déclarée aux règles européennes applicables | Une note comparative de qualité ou de sécurité |
| Déclaration UE | Produit, fabricant, textes et normes déclarés | Que toute fonction cloud restera disponible dix ans |
| Norme citée | Référentiel technique suivi pour une partie du produit | La résistance de l’ensemble porte-cylindre-pose |
| Audit ou certificat | Évaluation selon un périmètre défini | Les fonctions exclues de ce périmètre |
Cybersécurité radio : qu’est-ce qui a changé en 2025–2026 ?
Depuis le 1er août 2025, le règlement délégué (UE) 2022/30 rend applicables certaines exigences de cybersécurité de la RED à des catégories d’équipements radio connectés. Selon les fonctions du produit, elles portent notamment sur la protection du réseau, des données personnelles et contre la fraude. Une serrure connectée à Internet doit donc être analysée au regard de ce cadre précis, pas seulement testée pour ne pas brouiller les fréquences.
La norme européenne ETSI EN 303 645, dans sa version publiée en septembre 2024, cite explicitement les serrures de porte connectées parmi les produits grand public concernés. Elle fournit une base de bonnes pratiques : pas de mot de passe universel par défaut, procédure de signalement des vulnérabilités, mises à jour logicielles sécurisées, protection des secrets, communications sûres, réduction de la surface d’attaque et suppression simple des données.
Attention au vocabulaire : « conçu selon ETSI EN 303 645 » n’équivaut pas toujours à « évalué par un tiers sur toutes les dispositions ». Demandez le rapport, le certificat éventuel et surtout le périmètre. La serrure, l’application et la passerelle ont-elles toutes été examinées ?
Le règlement européen sur la cyberrésilience, ou Cyber Resilience Act, ajoute progressivement des obligations pour les produits comportant des éléments numériques. Au 11 septembre 2026, les obligations de notification concernant certaines vulnérabilités activement exploitées et certains incidents graves sont entrées en application ; l’essentiel des autres obligations s’appliquera ultérieurement. Un fabricant sérieux doit déjà savoir expliquer son canal de signalement et son processus de correctifs.
Jusqu’à quelle date les mises à jour de sécurité sont-elles garanties par écrit ?
Où signaler une faille et sous quel délai le fabricant accuse-t-il réception ?
La serrure reste-t-elle utilisable si le cloud ou l’entreprise disparaît ?
Les correctifs concernent-ils aussi l’application et la passerelle ?
Données : l’historique d’ouverture mérite un contrôle séparé
Une serrure peut révéler des habitudes très sensibles : heures de présence, départs, retours, passages d’un prestataire ou accès d’un enfant. La conformité radio n’explique ni où ces données sont stockées ni qui peut les lire. Le RGPD s’applique lorsqu’il y a traitement de données personnelles ; le règlement européen sur les données (Data Act) encadre en plus l’accès aux données générées par les produits connectés.
La CNIL rappelle que l’essentiel du Data Act s’applique depuis le 12 septembre 2025 et qu’à partir de septembre 2026 les fabricants doivent concevoir les produits concernés pour rendre les données générées directement accessibles dans les conditions prévues. Ce cadre ne remplace pas le RGPD. Pour une serrure, vérifiez donc concrètement l’accès, l’export, la durée de conservation, la suppression du compte et l’effacement avant revente.
- Le journal peut-il rester uniquement sur le téléphone ou la serrure ?
- Les membres du foyer voient-ils les mêmes événements ?
- Un administrateur peut-il révoquer immédiatement un appareil perdu ?
- La suppression du compte efface-t-elle aussi les sauvegardes selon un délai annoncé ?
- Une réinitialisation d’usine retire-t-elle réellement les clés et anciens propriétaires ?
Pour limiter le risque, appliquez également les recommandations de la CNIL : changez les identifiants par défaut, sécurisez le téléphone et le Wi-Fi, limitez les données collectées et effacez l’appareil avant de le céder.
Pourquoi CE ne mesure-t-il pas la résistance à l’effraction ?
La résistance physique dépend du cylindre, du boîtier, de la gâche, de la porte, du bâti et de la pose. Un excellent logiciel sur une porte fragile ne crée pas une protection robuste. Inversement, un mécanisme résistant peut être affaibli par un compte mal protégé ou une procédure de secours trop permissive.
Demandez les références exactes des essais ou certifications mécaniques revendiqués, le composant couvert et la configuration testée. Une certification du cylindre ne s’étend pas automatiquement au clavier, à l’application ou à la porte. Pour les modèles qui motorisent un verrou existant, notre guide retrofit ou remplacement complet aide à identifier ce qui reste réellement inchangé.
Contrôlez aussi le comportement en situation dégradée : batterie vide, moteur bloqué, téléphone absent, réseau coupé et évacuation depuis l’intérieur. Préparez un plan de secours sans cloud avant l’installation, pas après la première panne.
Les huit preuves à demander avant l’achat
- Référence exacte : le modèle et sa version, pas seulement le nom commercial d’une gamme.
- Déclaration UE de conformité : fabricant responsable, directives et normes citées, date et signature.
- Durée de mises à jour : une date ou une période écrite, avec le mode de distribution.
- Canal de vulnérabilité : page ou adresse de signalement, politique de traitement et historique de correctifs.
- Architecture hors ligne : fonctions conservées sans Internet et méthode de secours physique.
- Règles de données : stockage, destinataires, export, effacement et transfert à un nouveau propriétaire.
- Preuve mécanique : norme ou certification, organisme, numéro et périmètre précis.
- Journal de porte : distinguer verrou engagé et porte réellement fermée grâce à un capteur d’état correctement calibré.
Si un vendeur répond seulement « cryptage militaire », « conforme RGPD » ou « certifié CE » sans document vérifiable, considérez la preuve comme incomplète. Une promesse commerciale n’est pas un protocole de test.
FAQ sur le marquage CE des serrures connectées
Le marquage CE est-il délivré par l’Union européenne ?
Non. Le fabricant est responsable de l’évaluation et de la déclaration de conformité. Selon les textes, la procédure et les normes utilisées, l’intervention d’un organisme notifié peut être nécessaire, mais le logo n’est pas une note attribuée directement par l’Union européenne.
Une serrure CE est-elle protégée contre le piratage ?
Le cadre RED inclut désormais des exigences de cybersécurité pour certaines catégories d’équipements radio. La résistance réelle dépend cependant de l’implémentation, du périmètre évalué, des mises à jour, du compte et du cloud. Il faut lire les documents techniques et la politique de support.
ETSI EN 303 645 est-elle obligatoire ?
C’est une norme européenne de référence pour la cybersécurité des produits connectés grand public. Son usage aide à structurer l’évaluation, mais une mention marketing ne suffit pas : vérifiez la version, les dispositions couvertes et la nature de l’évaluation.
Le CE garantit-il la résistance de la porte ?
Non. Il ne constitue pas une classe anti-effraction de l’ensemble installé. Il faut contrôler séparément porte, bâti, cylindre, gâche, pose et éventuelles certifications mécaniques.
Que vérifier en priorité sur une marketplace ?
La référence exacte, l’identité et l’adresse de l’opérateur responsable dans l’Union, la déclaration UE, la durée des correctifs, les fonctions sans cloud et la politique de données. Une fiche sans ces éléments mérite une vérification avant achat.
Conclusion
Le marquage CE reste indispensable, mais il n’est que le point de départ. Une décision solide croise la déclaration UE, les preuves de cybersécurité, la durée de support, les règles de données, la résistance mécanique et le mode de secours. C’est cette chaîne complète — et non un logo isolé — qui protège un accès.
Sources officielles
- EUR-Lex — Directive 2014/53/UE relative aux équipements radio
- EUR-Lex — Règlement délégué (UE) 2022/30 sur les exigences RED de cybersécurité
- EUR-Lex — Report de l’application au 1er août 2025
- ETSI — EN 303 645 V3.1.3, septembre 2024
- Commission européenne — Cyber Resilience Act
- Commission européenne — Obligations de signalement CRA à partir du 11 septembre 2026
- CNIL — Data Act et données des objets connectés
- CNIL — Sécuriser les objets connectés