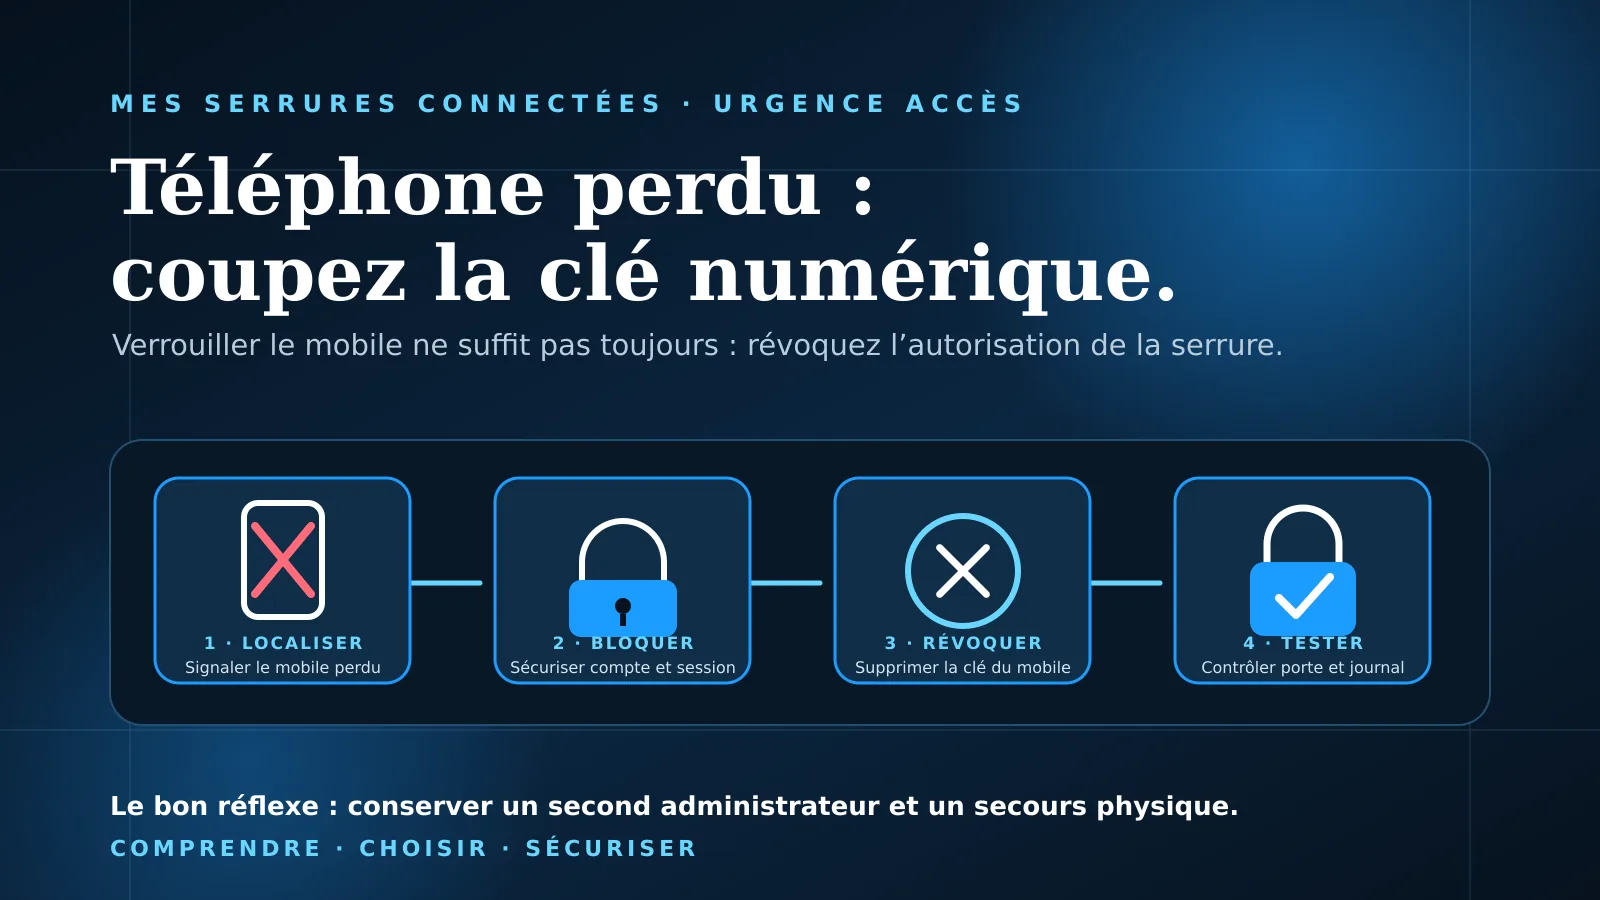
Le plan d’urgence des 15 premières minutes
Depuis un appareil sûr, marquez d’abord le téléphone comme perdu, sécurisez le compte qui pilote la serrure, puis supprimez précisément l’autorisation du mobile disparu dans l’application de la serrure. Enfin, forcez la synchronisation et testez l’accès avec un autre moyen autorisé.
Utilisez Localiser d’Apple ou Localiser d’Android. Affichez un message de contact sans révéler votre adresse ni votre code de porte.
Activez le mode perdu. Si la session ou le mot de passe du compte sont exposés, changez-les depuis un appareil de confiance et vérifiez les appareils connectés.
Dans le compte administrateur de la serrure, désactivez ou supprimez la clé mobile associée au téléphone perdu — pas toutes les clés du foyer.
Synchronisez la serrure ou sa passerelle, contrôlez le journal, puis ouvrez et fermez avec un second téléphone, un clavier ou la clé mécanique.
Le point critique : « téléphone verrouillé » et « clé de serrure révoquée » ne décrivent pas la même opération.
Apple et Google permettent de localiser, verrouiller ou effacer un appareil perdu. Ces protections réduisent fortement le risque d’accès aux applications, mais elles ne prouvent pas à elles seules que chaque fabricant de serrure a retiré le droit d’ouverture conservé dans son propre système. La révocation doit donc être confirmée dans l’écosystème de la serrure.
Pourquoi faut-il traiter deux risques distincts ?
Une serrure connectée ne reçoit pas forcément un simple ordre « ouvrir » envoyé par un serveur. Selon le modèle, le téléphone peut porter un jeton de session, une autorisation Bluetooth, une clé dans un portefeuille numérique ou seulement l’accès à un compte cloud. Le même mot « clé numérique » recouvre donc plusieurs architectures.
| Élément compromis | Action immédiate | Preuve à obtenir |
|---|---|---|
| Écran du téléphone | Mode perdu, code fort, effacement si nécessaire | L’appareil apparaît verrouillé dans le service de localisation |
| Compte Apple ou Google | Contrôler les appareils, sessions et méthodes de récupération | Le mobile perdu n’est plus une session de confiance |
| Compte de la serrure | Changer le secret si exposé, activer la double authentification | Les sessions inconnues sont déconnectées |
| Autorisation de porte | Désactiver ou supprimer la clé du téléphone concerné | L’autorisation a disparu et la serrure a reçu la modification |
La CNIL recommande une authentification multifacteur lorsque le risque le justifie : elle évite qu’un mot de passe seul suffise à reprendre le compte administrateur. Elle ne remplace toutefois ni le verrouillage biométrique du téléphone, ni la révocation de la clé de porte.
Comment révoquer la bonne clé sans bloquer tout le foyer ?
Connectez-vous depuis le téléphone d’un second administrateur ou depuis l’interface web officielle du fabricant. Dans « utilisateurs », « autorisations », « appareils » ou « clés », repérez l’entrée liée au smartphone perdu. Comparez le nom de l’appareil, le propriétaire et la dernière utilisation avant de supprimer quoi que ce soit.
- Photographiez ou notez l’état initial : liste des administrateurs, invités et moyens de secours. Cette trace aide à réparer une suppression erronée.
- Retirez uniquement la clé compromise : évitez une réinitialisation d’usine précipitée, qui peut aussi supprimer les accès légitimes et le journal utile.
- Révoquez les sessions du compte : si l’application du fabricant propose « déconnecter tous les appareils », utilisez-la lorsque le compte peut avoir été exposé.
- Changez le mot de passe si nécessaire : surtout si le code du téléphone était connu, faible ou réutilisé. N’utilisez pas le même secret ailleurs.
- Réactivez la double authentification : remplacez la méthode perdue et conservez des codes de récupération hors du téléphone.
Le support Nuki, par exemple, indique qu’un ancien smartphone peut avoir son autorisation supprimée et que certaines autorisations sont enregistrées directement sur l’appareil Nuki. Cet exemple illustre une règle générale : l’emplacement de la clé et la méthode de révocation dépendent du fabricant. Il faut suivre sa documentation officielle, sans supposer qu’une déconnexion du téléphone suffit.
Que se passe-t-il si la serrure est hors ligne ?
Une révocation faite dans le cloud doit encore atteindre la serrure lorsqu’elle conserve localement les droits d’accès. Si la porte n’a ni passerelle ni connexion directe, la modification peut attendre une synchronisation Bluetooth avec un appareil administrateur à proximité. Une serrure hors ligne peut donc continuer à accepter temporairement une clé déjà chargée.
Consultez l’état de synchronisation, l’heure de dernière connexion et la documentation du fabricant. Si aucun accusé de réception n’est visible, approchez un appareil administrateur de la porte et ouvrez l’application. En cas de doute réel — téléphone déverrouillé, adresse identifiable, clé locale active — utilisez le verrouillage mécanique ou le mode de blocage prévu par le fabricant jusqu’au contrôle.
Cette limite explique pourquoi un plan de secours sans cloud reste indispensable. Une solution robuste doit fonctionner en cas de panne, mais elle doit aussi permettre de retirer un accès perdu sans dépendre d’un serveur inaccessible.
Comment prouver que l’accès est vraiment coupé ?
Une notification « modification enregistrée » ne vaut pas toujours confirmation de la serrure. Cherchez une preuve au niveau le plus proche de la porte : horodatage de synchronisation, journal d’administration, nombre d’autorisations actives ou message explicite de l’appareil.
- Le téléphone perdu n’apparaît plus parmi les utilisateurs ou clés autorisés.
- La serrure ou la passerelle affiche une connexion postérieure à la révocation.
- Le journal ne montre aucune ouverture inconnue après l’heure de la perte.
- Un second moyen légitime ouvre la porte, ce qui évite de découvrir trop tard une suppression excessive.
- Le verrouillage mécanique et le capteur d’état de porte donnent un état cohérent.
Si le modèle propose un export du journal, conservez-le avant une réinitialisation. Il peut documenter les actions entreprises. N’attribuez toutefois pas automatiquement chaque événement à une personne : l’horodatage, le fuseau, la synchronisation et le partage d’un même identifiant peuvent limiter la valeur de cette trace.
Les six réglages à préparer avant de perdre le téléphone
- Un second administrateur fiable : autre adulte du foyer ou appareil de secours protégé.
- Un accès physique : clé mécanique accessible sans rester cachée près de la porte.
- Localiser activé : chez Apple ou Android, avec un code d’écran long et la protection biométrique.
- Double authentification : sur le compte de la serrure, avec codes de récupération conservés hors ligne.
- Noms explicites : « Téléphone Yann », « Invité samedi », « Prestataire 14–16 h » plutôt que des appareils anonymes.
- Test semestriel : simulez la perte d’un appareil secondaire et mesurez le délai réel de révocation.
Lors de l’achat, demandez si les clés sont stockées sur le téléphone, dans la serrure, dans le cloud ou dans un portefeuille système ; comment elles sont révoquées hors ligne ; et quelle preuve confirme la réception. Cette question complète le contrôle du marquage CE et des engagements de cybersécurité.
FAQ : téléphone perdu et serrure connectée
Faut-il changer le cylindre après la perte du téléphone ?
Généralement non si seule une clé numérique révocable est compromise. Le changement physique devient pertinent si une clé mécanique a aussi disparu avec une adresse identifiable, ou si le fabricant ne permet pas de prouver la suppression de l’accès numérique.
Le mode perdu d’Apple ou d’Android désactive-t-il automatiquement la serrure ?
Il sécurise l’appareil et peut protéger certaines clés intégrées au système, mais il ne faut pas généraliser à toutes les applications de serrure. Vérifiez et révoquez l’autorisation dans le compte ou l’interface officielle du fabricant.
L’effacement à distance suffit-il ?
Il protège les données si l’appareil reçoit la commande, mais un mobile hors ligne peut la recevoir plus tard. Révoquez parallèlement la clé numérique et les sessions du compte depuis un autre appareil sûr.
Peut-on révoquer une clé si la serrure n’a pas de Wi-Fi ?
Oui sur de nombreux modèles, mais la modification peut nécessiter une synchronisation Bluetooth à proximité. Consultez l’accusé de réception et la procédure propre au fabricant.
Quel est le meilleur moyen de secours ?
Un moyen indépendant du téléphone : clé mécanique, clavier protégé ou second administrateur. Le choix dépend de la porte et du niveau de risque ; il doit être testé avant l’incident.
Conclusion
Après la perte d’un smartphone, sécurisez d’abord l’appareil, puis le compte, puis la clé de porte. La bonne fin d’incident n’est pas un écran vert : c’est une autorisation supprimée, une serrure synchronisée, un journal contrôlé et un moyen de secours fonctionnel.
Sources officielles
- Assistance Apple — Retrouver un iPhone ou iPad égaré et activer le mode Perdu
- Assistance Apple — Clés de résident dans Cartes et appareil perdu
- Aide Android — Localiser, sécuriser ou effacer un appareil égaré
- Aide Compte Google — Verrouiller un appareil égaré et contrôler le compte
- CNIL — Authentifier les utilisateurs et authentification multifacteur
- Nuki Support — Retirer l’autorisation d’un ancien smartphone